StefanPaun
Ich baue KI-Agents und lerne Cybersecurity.
17, Schüler in Wien, Matura 2027. Jedes Projekt ist hier eine Spur aus demselben Punkt. Tipp eine an, dann siehst du, was es ist und wie weit es gekommen ist.
Spurenbild schematisch. Die Zahlen sind echt, Turmhöhe auf Log-Skala. Ziehen dreht das Ereignis, Doppelklick stellt es zurück.
Ereignis-Log
Jede Spur im Detail: was sie ist, womit sie gebaut ist und was sie misst.
-
Agent-Board
Eine Live-Ansicht in Pixel-Art für Claude-Code-Agents. Claude sitzt am Schreibtisch, jeder Subagent ist eine kleine Figur, die in den Raum des Werkzeugs geht, das sie gerade benutzt: Archiv zum Lesen, Werkstatt zum Schreiben, Terminal für Befehle.
So sieht man auf einen Blick, wer arbeitet, wer fertig ist und wer auf eine Freigabe wartet. Ohne Abhängigkeiten, nur Node, Canvas und WebAudio. Alles bleibt auf dem eigenen Rechner.
- Abhängigkeiten
- 0
- Tests
- 70
- Sprachen
- 3
- Betriebssysteme in CI
- 3
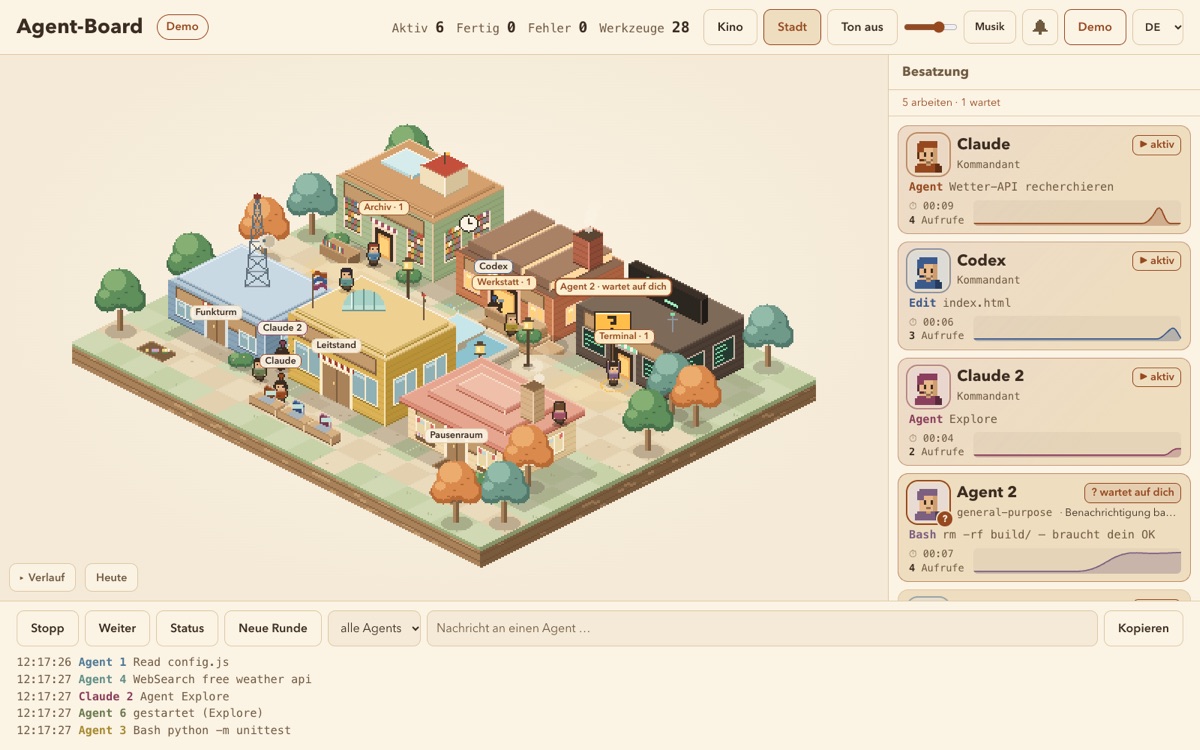
Neue Stadtansicht, Demo-Sitzung -
Jarvis
Mein Sprachassistent für den Mac, inzwischen auch als Windows-Version mit derselben Codebasis. Ich drücke eine Taste oder sage „Hey Jarvis“, er hört zu, versteht mich, erledigt Aufgaben mit seinen Werkzeugen und antwortet mit Stimme. Am iPhone gibt es eine Web-Version dazu.
Weil er mit meinen eigenen Daten arbeitet, ist Sicherheit eingebaut: verschlüsselte Daten mit dem Schlüssel im macOS-Schlüsselbund, Entsperren per Touch ID, und jede Nacht testet eine Cloud-Routine den Code auf Linux und meldet Fehler. Dreimal pro Woche baut eine zweite Routine über Nacht eine Aufgabe aus meiner Liste und legt mir morgens einen Pull Request zur Prüfung hin. Der Code bleibt privat.
- Automatische Tests
- 3.619
- Betriebssysteme
- macOS, Windows
- Testlauf in der Cloud
- jede Nacht, Linux
Kein öffentlicher Code, weil persönliche Daten im Spiel sind.- Taste oder „Hey Jarvis“Aufnahme startet
- WhisperSprache wird zu Text
- Claude mit Werkzeugenversteht und handelt
- ElevenLabsAntwort als Stimme
Signalweg einer Anfrage -
Rallye-Engine
Ein Lernspiel im Pixel-Look mit Weltkarte, Bossen, Shop und Probetest. Ich habe die Engine einmal gebaut und daraus zwei Spiele für zwei verschiedene Fächer gemacht.
GWB-RallyeGeografie und Wirtschaft für die Schule, 273 Fragen.
Cyber-RallyeTryHackMe Pre Security in 5 Welten, 135 Fragen, mit Wiederholung nach dem Leitner-System: Was man falsch hat, kommt früher wieder.
- GWB-Rallye
- 273 Fragen
- Cyber-Rallye
- 135 Fragen
- Gesamt
- 408 Fragen
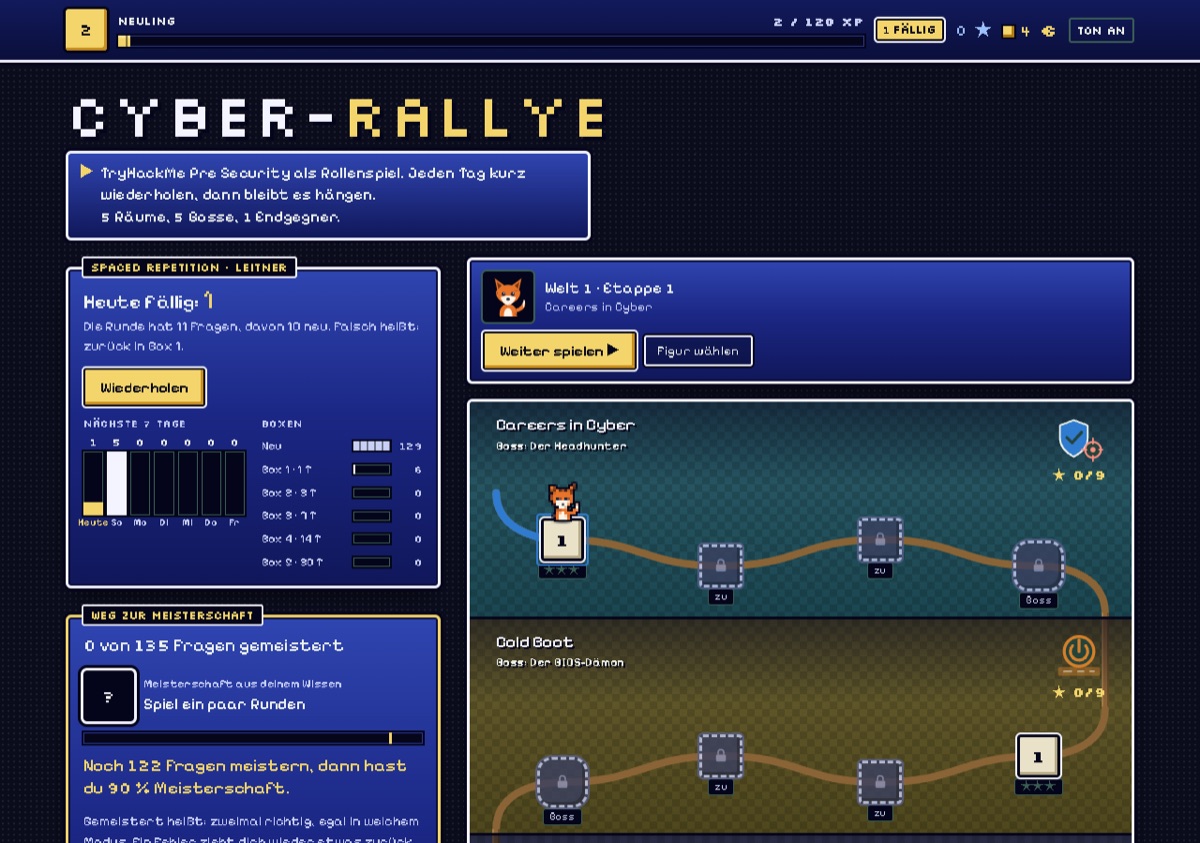
Cyber-Rallye, Weltkarte und Wiederholung -
Security
Ich lerne Cybersecurity mit dem Lernpfad Pre Security auf TryHackMe. Dort arbeitet man in echten Übungsumgebungen statt nur mit Theorie. Dazu kommt der Kurs Introduction to Cybersecurity der Cisco Networking Academy. Ein Zertifikat habe ich noch nicht, beides läuft.
Praxis an meinem eigenen iPhone: Ich habe es per USB vom Mac aus auf Spyware geprüft, mit dem Mobile Verification Toolkit von Amnesty International. Absturzberichte, ein Diagnosepaket und ein Netzwerk-Mitschnitt liefen gegen die öffentlichen Indikatoren für Spyware wie Pegasus und Predator, dazu kamen Profile, App-Signaturen und der Entwicklermodus. Ergebnis: keine bekannten Indikatoren gefunden. Das ist ein Abgleich mit bekannten Mustern, kein Beweis.
Was ich lerne, fließt zurück in meine Projekte: Bei Agent-Board und Jarvis prüfe ich vor dem Veröffentlichen, welche Angriffswege es gibt.
- Räume abgeschlossen
- 6
- Spyware-Indikatoren geprüft
- 6.630
- Zertifikat
- noch keins
- Careers in CyberBerufe und Rollen
- Cold BootBauteile eines Computers
- Computer TypesServer, Embedded, IoT
- Client-Server Basicswie Client und Server reden
- Virtualisation BasicsVMs, Hypervisor, Container
- Cloud Computing FundamentalsIaaS, PaaS, SaaS
Lernpfad Pre Security -
Claude-Code-Werkzeuge
Eigene Erweiterungen für Claude Code, mit denen ich meinen KI-Agents Regeln und Überblick gebe. Der Wächter prüft jeden Commit und Push, bevor er passiert: Er blockiert API-Schlüssel und private E-Mail-Adressen in öffentlichen Repos, verhindert, dass alte Branches hochgeladen werden, und fragt nach, bevor Jarvis Cloud-Testminuten verbraucht.
Das Cockpit ist ein Panel neben dem Chat mit allen Pull Requests, die auf mich warten, der Aufgabenliste der Nacht-Routinen und den nächsten Fristen. Dazu kommen Skills für wiederkehrende Abläufe: ein kompletter Jarvis-Testlauf mit Prüfung auf Datenlecks und ein Sicherheits-Check für mein iPhone.
- Mods
- 2
- Skills
- 2
- Prüfmuster vor jedem Commit
- 10
Noch nicht veröffentlicht.- Agent will committengit commit oder push
- Wächter liest die Änderungbevor sie passiert
- Schlüssel, private Mail, alter Branch?Muster und Regeln je Repo
- Blockieren oder nachfragenöffentlich blockiert, privat gefragt
Was der Wächter vor jedem Commit prüft


So baue ich
Jedes Projekt geht durch dieselben Schichten, von innen nach außen. Was eine Schicht nicht schafft, kommt nicht weiter.
- Plan
Ich schreibe auf, was gebaut wird, und teile es in Phasen.
- Agents
Claude-Code-Agents bauen parallel an getrennten Teilen, nachts arbeiten Cloud-Routinen weiter. Ich prüfe und führe zusammen.
- Tests
Jede Änderung läuft durch die Tests, bevor sie bleibt.
- Security
Keine Schlüssel im Code, keine privaten Daten, Angriffswege geprüft.
- Release
Öffentlich wird nur, was fertig ist: mit Anleitung, Lizenz und Demo.
Kontakt
Am schnellsten erreichst du mich über GitHub. LinkedIn kommt Anfang November dazu.